

Czy fotowoltaika może stać się celem cyberataków? Eksperci ostrzegają przed nowym zagrożeniem
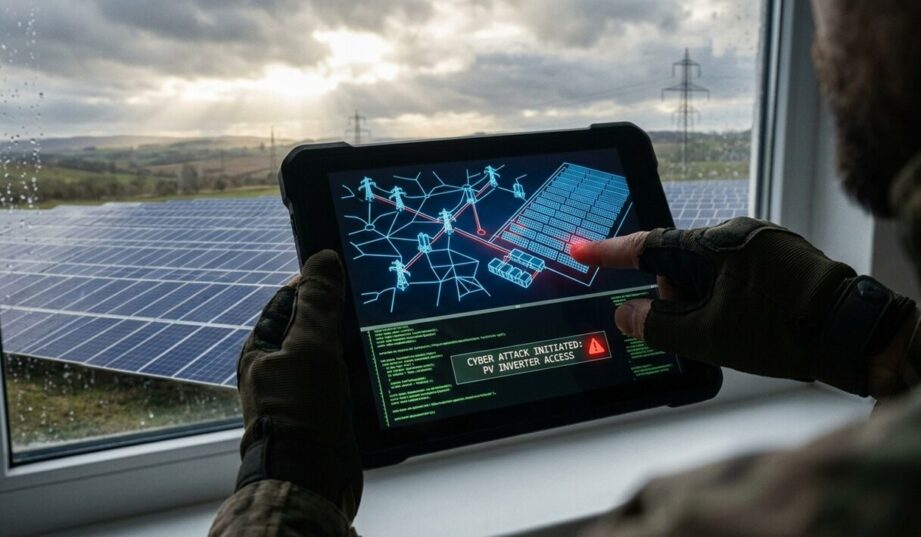
Wraz ze wzrostem mocy zainstalowanej w fotowoltaice rośnie zainteresowanie nią cyberprzestępców. Przejmując kontrolę nad instalacjami PV, można m.in. wywołać blackout. Eksperci doradzający Komisji Europejskiej diagnozują zagrożenie i radzą, jak się przed nim chronić.
Eksperci działający przy Komisji Europejskiej w ramach Grupy Ekspertów ds. Inteligentnej Energii (SEEG) wydali raport o przeciwdziałaniu cyberzagrożeniom w fotowoltaice. Opracowała go jedenastoosobowa podgrupa, w której skład weszli przedstawiciele m.in. SolarPower Europe, ENCS, ENTSO-E, Eurelectric, niemieckiego Federalnego Urzędu ds. Bezpieczeństwa Informacji (BSI) i Rady Europejskich Regulatorów Energetyki (CEER), a także dwaj członkowie Europejskiej Rady Producentów Fotowoltaiki (ESMC).
Raport ma charakter analizy eksperckiej i nie jest oficjalnym stanowiskiem Komisji Europejskiej.

Gdy rośnie moc w PV, rosną zagrożenia
Autorzy zauważają, że moc zainstalowana w fotowoltaice w UE znacząco wzrosła: z 86 GW w 2015 r. do 406 GW w 2025 r., a do 2030 r. ma sięgnąć 718 GW. Problem polega na tym, że większość instalacji jest podłączona do internetu, więc hakerzy mogą przejąć kontrolę nad dużą liczbą falowników. To z kolei pozwala im przeciążyć sieć, wywołać problemy napięciowe czy zaburzyć bilans mocy, np. wyłączając część instalacji PV.
Według raportu sprawa jest pilna z kilku powodów: wykryto liczne poważne podatności, rosną napięcia geopolityczne, a Unia Europejska jest silnie zależna od chińskiego sprzętu.
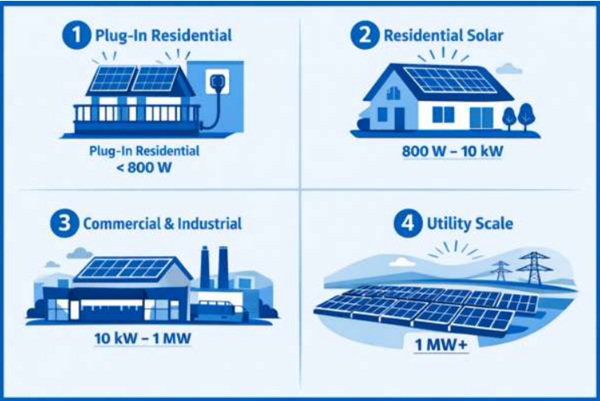
Przygotowując rekomendacje, autorzy podzielili instalacje na cztery grupy w zależności od mocy:
- przydomowe instalacje plug-in (plug-in residential, poniżej 0,8 kW),
- przydomowe instalacje dachowe (residential, 0,8–10 kW),
- instalacje komercyjne i przemysłowe (commercial & industrial, od 10 kW do 1 MW),
- farmy wielkoskalowe (utility scale, powyżej 1 MW).
Dla każdej z grup oceniono pięć scenariuszy ataku:
- przez platformy chmurowe producentów,
- z sieci lokalnej,
- przez instalatorów i serwisantów,
- przez agregatorów,
- przez celowe furtki (backdoory) umieszczone przez producenta.
W raporcie nie uwzględniono takich kwestii jak skutki finansowe, bezpieczeństwo fizyczne (np. wywołanie pożaru) czy incydenty niezamierzone (np. błędy przy aktualizacjach).
Zagrożenia dla energii ze słońca
Według ekspertów ataki z wykorzystaniem agregatorów obarczone są niskim ryzykiem we wszystkich segmentach. Jako scenariusze wysokiego ryzyka wskazano natomiast trzy inne.
Pierwszym są ataki przez platformy producentów, szczególnie prawdopodobne w segmentach przydomowym oraz komercyjno-przemysłowym. Wykryte podatności oceniono jako łatwe do wykorzystania.
Drugim są celowe backdoory umieszczane przez producentów na zlecenie państwa, groźne dla instalacji przydomowych, komercyjno-przemysłowych i wielkoskalowych. Taka „tylna furtka” może się znajdować w platformie, oprogramowaniu układowym (firmware) lub w samym sprzęcie. Raport szczególnie przestrzega przed tzw. architekturą dzieloną, w której panel monitoringu jest hostowany w Unii Europejskiej, ale aktualizacje, firmware i kanały sterowania pozostają poza jurysdykcją UE.


Trzecim scenariuszem wysokiego ryzyka są ataki z sieci lokalnej na farmy wielkoskalowe (o mocy powyżej 1 MW). Napastnicy wykorzystują w nich m.in. podatności zapór sieciowych i koncentratorów VPN, aby uzyskać zdalny dostęp.
Jak się bronić?
Aby przeciwdziałać atakom wysokiego ryzyka, eksperci proponują cztery środki. Pierwszym jest wykrywanie i łatanie podatności na platformach producentów. Drugim – kontrola komunikacji falowników z internetem. Autorzy raportu zalecają pełną dokumentację interfejsów i utworzenie białej listy dozwolonych połączeń, a także blokadę usług przychodzących z internetu i ograniczenie łączności do serwerów w UE lub w krajach o podobnym poziomie ochrony. Rekomendują również szyfrowanie i silne uwierzytelnianie. Trzecim środkiem jest ograniczenie udziału dostawców wysokiego ryzyka na podstawie kryteriów z projektu nowego Cybersecurity Act, a czwartym – kontrola aktualizacji firmware w instalacjach komercyjno-przemysłowych i wielkoskalowych zamiast automatycznych aktualizacji od producenta. Aktualizacje powinien instalować wykwalifikowany serwisant, po ich wcześniejszym przetestowaniu.
W przypadku zagrożeń średniego ryzyka autorzy raportu zalecają stosowanie zasady security by design and by default (bezpieczeństwo już na etapie projektowania i w ustawieniach domyślnych), czyli np. unikalnych haseł i zamykania zbędnych portów. Zwracają też uwagę na zarządzanie podatnościami falowników, szkolenia dla instalatorów i ochronę systemów IT.
Raport rekomenduje również, by operatorzy systemów uwzględniali w ocenach ryzyka scenariusze cyberataków na fotowoltaikę. Zdaniem autorów należy też rozważyć zwiększenie rezerw i rozbudowę aktywów grid-forming, czyli instalacji, których falowniki potrafią nie tylko dostosowywać się do sieci, ale też same kształtować i stabilizować jej parametry.
Eksperci przeanalizowali także, na ile obecne prawo unijne pozwala egzekwować te środki, i wskazali szereg luk. Akt o cyberodporności (CRA) obejmuje wszystkie falowniki, ale producenci sami oceniają zgodność swoich urządzeń, a przepisy zaczną obowiązywać dopiero w grudniu 2027 r. i nie obejmą już zainstalowanego sprzętu. Autorzy proponują opracowanie zharmonizowanej normy dla falowników i zaliczenie ich do produktów ważnych klasy II, co wymusiłoby niezależną certyfikację. W przypadku dyrektywy NIS2 i kodeksu sieci dotyczącego cyberbezpieczeństwa (NCCS) eksperci zalecają ujednolicenie progu objęcia regulacją na poziomie 1 MW. Postulują również wprowadzenie do kodeksu sieci RfG obowiązku korzystania z usług instalatorów o potwierdzonych kwalifikacjach w zakresie cyberbezpieczeństwa.
Za najpoważniejszą lukę uznali brak przepisów chroniących przed celowymi backdoorami. Wskazują tu na projekty nowego Cybersecurity Act i Industrial Accelerator Act, które pozwoliłyby wykluczyć dostawców wysokiego ryzyka. Ich zdaniem ograniczenia powinny objąć także sprzedaż konsumencką, w tym małe instalacje plug-in.
Cyberzagrożenia dla PV to nie bajka
Jako jeden z przykładów cyberataku na fotowoltaikę autorzy podają incydent, który dotknął Polskę. Atak miał miejsce w grudniu 2025 r. i był wymierzony w instalacje OZE, dwie elektrociepłownie oraz zakład przemysłowy.
Hakerzy wzięli na cel co najmniej 30 farm fotowoltaicznych i wiatrowych, a operację przeprowadzili między Bożym Narodzeniem a Nowym Rokiem, gdy Polska zmagała się z mrozem i zamieciami. W przypadku OZE przestępcy doprowadzili do zerwania komunikacji między jednostkami wytwórczymi a operatorami systemów dystrybucyjnych. Nie wpłynęło to jednak na bieżącą produkcję energii. Więcej o tym zdarzeniu w artykule „Tak zaatakowano polskie OZE i elektrociepłownie. Nowe szczegóły od CERT”.
O tym, jak realne jest zagrożenie przejęcia kontroli nad fotowoltaiką, omal nie przekonały się Niemcy. Haker uzyskał dostęp do systemu administracyjnego Sungrow i mógł zdalnie wyłączyć 250 tys. instalacji w samych Niemczech (450 tys. w całej Europie). Nie potrzebował do tego nawet hasła. Niemcy uniknęły kryzysu głównie dlatego, że był to tzw. etyczny haker – specjalista, który wyszukuje luki w systemach po to, by je zgłosić, a nie wykorzystać. Całą historię i jej potencjalne skutki opisujemy w tekście „Niemcy krok od blackoutu. Haker mógł wyłączyć fotowoltaikę kilkoma kliknięciami”.
Marcin Karwowski
marcin.karwowski@gramwzielone.pl
© Materiał chroniony prawem autorskim. Wszelkie prawa zastrzeżone. Dalsze rozpowszechnianie artykułu tylko za zgodą wydawcy E-Magazyny Sp. z o.o.
 Obserwuj nas w Google News