

OZE na celowniku hakerów. Instalacje trzeba odłączyć od Internetu?
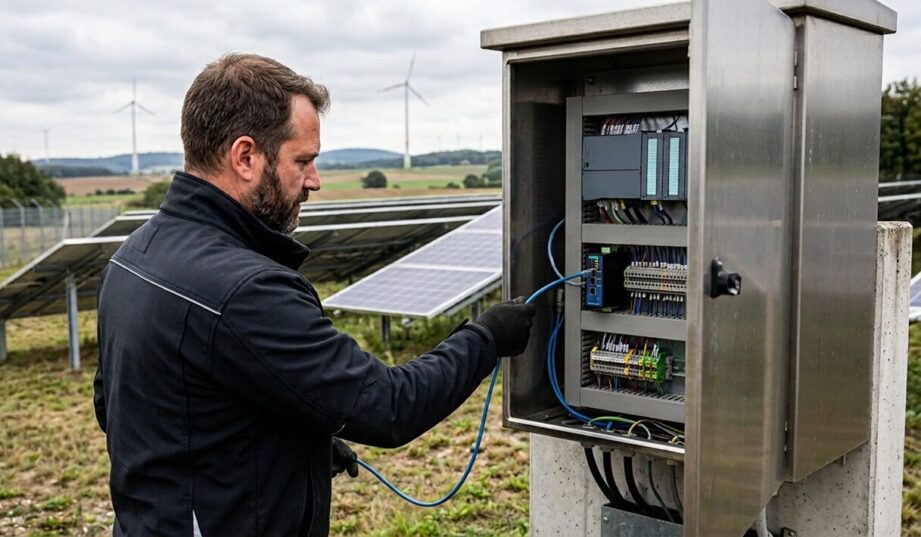
Trwa wojna hybrydowa, a jednym z jej przejawów są cyberataki. Jak się przed nimi bronić? Niemiecki Federalny Urząd ds. Bezpieczeństwa Informacji przede wszystkim rekomenduje odłączenie instalacji od Internetu.
Rozwój energetyki to nie tylko szansa, ale również nowe zagrożenia. Energetyce zagrażają nie tylko rakiety, lecz także cyberataki. Trzeba o tym pamiętać, zwłaszcza w kontekście działań hybrydowych ze strony Rosji.
Niemiecki Federalny Urząd ds. Bezpieczeństwa Informacji (BSI) opublikował zalecenie, w którym opisuje zagrożenia i sposoby ich unikania. Najważniejsza z porad to odłączenie instalacji od Internetu.

Gubi nas lenistwo
Cyberatak nie zawsze oznacza pokonanie skomplikowanych zabezpieczeń. Często jest wręcz przeciwnie: wystarczy, że router przekierowuje porty, a informacje z instalacji można odczytać zwykłą przeglądarką w telefonie, i to potencjalnie przez każdego.
Zautomatyzowane systemy nieustannie przeszukują internet w poszukiwaniu odsłoniętych przemysłowych systemów sterowania. Atakujący wykorzystują wyniki coraz szybciej, sięgając m.in. po skrypty generowane przez AI, które wykorzystują znane, niezałatane podatności i błędy konfiguracji.
Jednym z przykładów są niedawne cyberataki na amerykańskie wodociągi z sierpnia 2026 r. Hakerzy uzyskali przez internet dostęp do sterowników PLC i systemów SCADA, zmanipulowali wartości procesowe i zablokowali dostęp do urządzeń, aby utrudnić przywrócenie normalnej pracy. Poszkodowanych zostało ponad 30 komunalnych operatorów systemów wodociągowych.
Cyberataki to jednak nie tylko zjawisko za wielką wodą. Autorzy zalecenia przywołują atak z grudnia 2025 r. na polską energetykę i przemysł. Według CERT Polska celem było ponad 30 farm wiatrowych i fotowoltaicznych, dwie elektrociepłownie oraz firma produkcyjna.
W elektrowniach OZE hakerzy przerwali komunikację z operatorem sieci oraz zakłócili lub zablokowali urządzenia sterownicze i zabezpieczeniowe, choć nie wpłynęło to na bieżącą produkcję energii. W mniejszej elektrociepłowni wyłączono turbinę i uzdatnianie wody, ale dzięki szybkiej interwencji operatora skończyło się na krótkiej awarii, a klienci nie odczuli przerwy w dostawach.
Jak się chronić?
Do ataków nie użyto wysublimowanych narzędzi. Niektóre urządzenia miały standardowe lub fabryczne hasła, których nigdy nie zmieniono. Te same hasła stosowano też w różnych instalacjach i urządzeniach, więc jeden przejęty dostęp otwierał drogę do wielu obiektów.
Problemem okazało się również zdalne połączenie przez sieć komórkową. Prywatna sieć transmisji danych (APN), uznawana za odizolowaną i bezpieczną, pozwalała na komunikację między dowolnymi urządzeniami. Dzięki temu atakujący mogli przechodzić między instalacjami, które teoretycznie były od siebie oddzielone.
Eksperci Federalnego Urzędu ds. Bezpieczeństwa Informacji zalecają cztery kroki zabezpieczenia systemu. Lista nie jest zamknięta, a raczej stanowi punkt wyjścia. BSI radzi, by:
- Uniemożliwić bezpośredni dostęp z Internetu.
- Zabezpieczyć dostęp.
- Aktualizować systemy.
- Uczynić procedury bezpieczeństwa rutyną.
Pierwszy krok wydaje się najprostszy, ale jest zarazem najważniejszy. Polega na odcięciu instalacji od internetu, niezależnie od tego, czy mowa o fotowoltaice, elektrowni wiatrowej czy zakładzie przemysłowym – i niezależnie od ich wielkości.
Urządzenia PLC, SCADA oraz panele HMI nie powinny być dostępne bezpośrednio z Internetu. Należy też wyłączyć przekierowania portów w routerze na urządzenia końcowe. Szczególnie ważne jest, by z Internetu nie był dostępny interfejs do zarządzania routerem i zaporami sieciowymi. Te urządzenia powinny być zarządzane wyłącznie z sieci lokalnej (LAN).


Kolejnym krokiem jest zabezpieczenie niezbędnych dostępów i wzmocnienie ochrony dostępu zdalnego. Według BSI VPN przy dostępie z zewnątrz to absolutne minimum. Operatorzy powinni chronić dostęp do sterowników PLC i urządzeń hasłem, a najlepiej uwierzytelnianiem wieloskładnikowym. Warto też w pełni wykorzystać funkcje bezpieczeństwa, które urządzenia już mają, np. listy blokad (blocklisty) i filtry protokołów.
Urządzenie łączące się z chmurą producenta nie zawsze potrzebuje stałego połączenia. W takich sytuacjach najlepiej przejść na pracę wyłącznie w sieci lokalnej. Przed zakupem produktu, który do działania wymaga stałego dostępu do chmury, warto się zastanowić, czy to dobry wybór. Gdy producent zakończy wsparcie lub zniknie z rynku, urządzenie może przestać działać.
Co jednak z silnych haseł, gdy samo oprogramowanie ma luki? Dlatego kluczowe jest aktualizowanie oprogramowania i firmware. Producenci w kolejnych poprawkach odpowiadają na nowe zagrożenia, ale nic z tego, jeżeli będziemy odkładać aktualizacje w nieskończoność.
Dbanie o bezpieczeństwo nie jest jednorazową czynnością. Niezbędne kroki trzeba powtarzać regularnie, aż staną się nawykiem.
Cyberatak to realne zagrożenie, nie potwór spod łóżka
Eksperci BSI oceniają, że w obecnej sytuacji geopolitycznej atak na instalacje, w tym energetyczne, jest realnym zagrożeniem. Podkreślają, że dotyczy to również Niemiec, a jak pokazuje historia, Polska jest w podobnej sytuacji.
Rozwój sztucznej inteligencji nie pomaga, wręcz przeciwnie. Dzięki AI do przeprowadzenia ataku potrzeba mniej wiedzy eksperckiej, co poszerza krąg potencjalnych atakujących.
Każdy operator, który udostępnia systemy OT otwarcie w Internecie bez wystarczających zabezpieczeń, co do zasady narusza swoje obowiązki i co najmniej godzi się na ryzyko nieuprawnionego dostępu lub zakłócenia –
czytamy w zaleceniu niemieckich ekspertów.
Przejęte systemy stanowią poważne zagrożenie także dla innych. Mogą np. służyć do ukrywania infrastruktury atakujących, a w poważniejszych przypadkach do prób ataków na energetykę i stabilność sieci elektroenergetycznej.
W zaleceniu przywołano atak na polską energetykę z końca grudnia 2025 roku. O szczegółach tego zdarzenia można przeczytać w artykule: Tak zaatakowano polskie OZE i elektrociepłownie. Nowe szczegóły od CERT.
Marcin Karwowski
marcin.karwowski@gramwzielone.pl
© Materiał chroniony prawem autorskim. Wszelkie prawa zastrzeżone. Dalsze rozpowszechnianie artykułu tylko za zgodą wydawcy E-Magazyny Sp. z o.o.
 Obserwuj nas w Google News