

Cyberataki zagrożeniem dla elektromobilności. Nie chodzi tylko o samochody
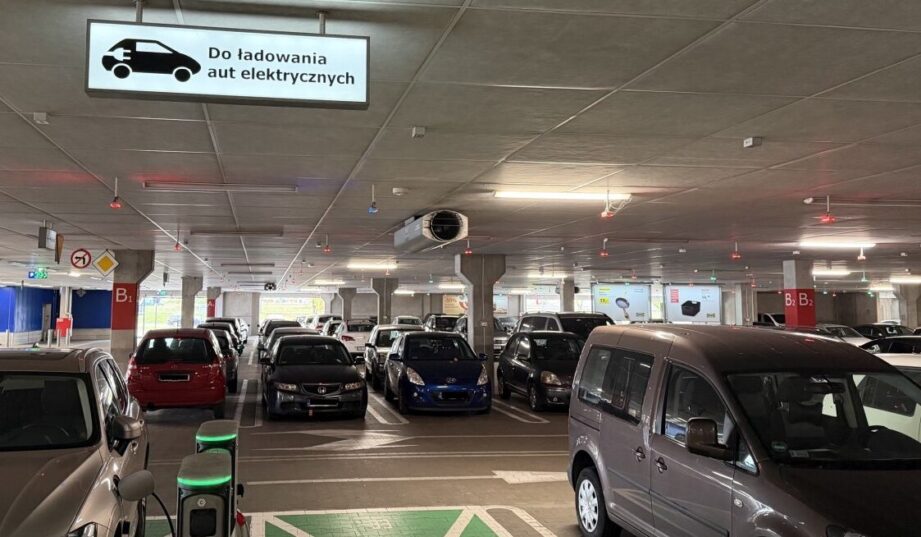
Samochód elektryczny to dziś komputer na kołach, który stale wymienia dane ze stacją ładowania, producentem i siecią energetyczną. Każde takie połączenie może jednak stać się furtką dla hakerów. Skutki ataku nie muszą kończyć się na kradzieży danych, bo w skrajnych scenariuszach mogą dotknąć samego systemu elektroenergetycznego.
Dynamiczny rozwój elektromobilności i postępująca cyfryzacja transportu sprawiają, że cyberbezpieczeństwo staje się coraz ważniejszym zagadnieniem dla branży motoryzacyjnej i energetycznej. Nowoczesne samochody elektryczne, stacje ładowania oraz systemy zarządzania energią wymieniają między sobą duże ilości danych i korzystają z połączeń sieciowych. Wykorzystanie luk w ich zabezpieczeniach może prowadzić do kradzieży informacji, zakłóceń w działaniu pojazdów i infrastruktury ładowania, a w określonych scenariuszach wpływać na pracę systemu elektroenergetycznego.
Zagrożenia te analizuje raport „Cyberbezpieczeństwo Nowej Mobilności”, opracowany przez Polskie Stowarzyszenie Nowej Mobilności (PSNM) we współpracy z Ośrodkiem Studiów Wschodnich oraz instytutami Sieci Badawczej Łukasiewicz. Przywołano w nim m.in. dane Agencji Unii Europejskiej ds. Cyberbezpieczeństwa (ENISA), według których sektor transportu zajmuje drugie miejsce – po administracji publicznej – pod względem liczby odnotowanych incydentów cyberbezpieczeństwa.

Współczesny samochód to zaawansowany system cyfrowy
Konstrukcja współczesnych samochodów elektrycznych opiera się na ponad 100 elektronicznych jednostkach sterujących (ECU), które komunikują się ze sobą za pośrednictwem wewnętrznych sieci. Oprogramowanie nowoczesnych pojazdów może liczyć ponad 200 mln linii kodu.
Samochody korzystają także z różnych form łączności z otoczeniem. Technologie V2X umożliwiają komunikację pojazdu z infrastrukturą, V2G łączą go z siecią elektroenergetyczną, V2N zapewnia komunikację z siecią telekomunikacyjną, a V2V pozwala na wymianę danych między pojazdami.
Rozwój architektury SDV (ang. software-defined vehicle) oznacza, że coraz więcej funkcji samochodu jest obsługiwanych przez oprogramowanie, które może być aktualizowane zdalnie przez cały okres eksploatacji pojazdu. Zwiększa to możliwości rozwoju usług i funkcjonalności, ale jednocześnie tworzy nowe obszary wymagające ochrony.
W raporcie PSNM wskazano kilka rodzajów zagrożeń związanych z cyfryzacją samochodów. Należą do nich przejmowanie kont użytkowników, kradzież danych lokalizacyjnych, wykorzystywanie podatności aplikacji mobilnych oraz nieuprawniony dostęp do wybranych funkcji pojazdu. Opisano również ryzyko ingerencji w systemy wspomagania kierowcy (ADAS) i oprogramowanie odpowiedzialne za funkcje jazdy.
Stacje ładowania również wymagają ochrony
Cyberzagrożenia dotyczą nie tylko samochodów, lecz także infrastruktury ładowania. Według danych przytoczonych w raporcie PSNM w latach 2024–2025 liczba publicznie dostępnych punktów ładowania w Polsce wzrosła niemal dwukrotnie – z około 5,9 tys. do blisko 11,8 tys.
Nowoczesne stacje są urządzeniami sieciowymi, które komunikują się z systemami operatorów, aplikacjami użytkowników i platformami obsługującymi płatności oraz roaming. Mogą także zdalnie regulować moc ładowania. Oznacza to, że potencjalne podatności mogą występować na różnych etapach działania całego systemu – od autoryzacji użytkownika i rozliczeń po aktualizacje oprogramowania i zarządzanie mocą.
Wśród możliwych skutków cyberataków wymieniono przejęcie kont operatorów, manipulowanie rozliczeniami, kradzież danych oraz zdalne wyłączanie urządzeń. Zakłócenia w działaniu większej liczby stacji mogłyby utrudnić korzystanie z infrastruktury na określonym obszarze, a w przypadku flot komercyjnych wpływać również na ciągłość usług transportowych i logistycznych.
Cyberatak może zakłócić pracę sieci energetycznej
Według PSNM szczególne znaczenie dla bezpieczeństwa energetycznego ma rozwój inteligentnego ładowania (ang. smart charging) oraz technologii V2G, dzięki której samochody elektryczne mogą nie tylko pobierać energię z sieci, ale również ją do niej oddawać.
Pojazdy i stacje ładowania mogą uczestniczyć w zarządzaniu zapotrzebowaniem na energię, m.in. za pośrednictwem agregatorów. Przejęcie kontroli nad systemami informatycznymi takiego podmiotu mogłoby umożliwić jednoczesną zmianę poboru lub oddawania energii przez dużą liczbę urządzeń. W określonych warunkach skoordynowane działanie mogłoby doprowadzić do lokalnych przeciążeń, uruchomienia zabezpieczeń i zakłóceń w pracy sieci.
W raporcie przypomniano również cyberataki na ukraiński system energetyczny z lat 2015, 2016 i 2022. Przywołano także incydent z 29 grudnia 2025 r. w Polsce, opisany w raporcie technicznym CERT Polska ze stycznia 2026 r. Celem skoordynowanego ataku było co najmniej 30 farm wiatrowych i fotowoltaicznych, duża elektrociepłownia oraz przedsiębiorstwo z sektora produkcyjnego. Działania obejmowały m.in. uszkadzanie oprogramowania urządzeń sterujących i kasowanie danych. Nie doprowadziły jednak do przerw w dostawach energii elektrycznej ani ciepła.
Dane kierowców mogą ujawniać informacje o ich życiu
Połączone pojazdy gromadzą i przetwarzają dane dotyczące m.in. lokalizacji, tras przejazdów, zachowań kierowców, diagnostyki i płatności. Ich zestawienie może pozwalać na odtworzenie codziennych aktywności użytkowników, a także ustalenie miejsc zamieszkania i pracy.


Raport przywołuje przykład incydentu z grudnia 2024 r., kiedy w wyniku nieprawidłowej konfiguracji środowiska chmurowego ujawniono dane telematyczne około 800 tys. samochodów elektrycznych jednego z koncernów motoryzacyjnych. Wśród informacji znajdowały się dokładne dane lokalizacyjne, które można było powiązać z właścicielami pojazdów. Wśród osób, których dotyczył incydent, byli m.in. politycy, przedsiębiorcy i funkcjonariusze.
W kontekście ochrony danych znaczenie ma również unijne rozporządzenie Data Act, stosowane od września 2025 r. Przepisy rozszerzają prawa użytkowników do dostępu do danych generowanych przez urządzenia połączone z siecią, w tym pojazdy. Jednocześnie większy zakres udostępniania danych oznacza konieczność odpowiedniego zabezpieczania ich przed nieuprawnionym wykorzystaniem.
Sztuczna inteligencja tworzy nowe obszary ryzyka
Systemy sztucznej inteligencji są wykorzystywane m.in. w systemach wspomagania kierowcy, rozwiązaniach związanych z jazdą autonomiczną, monitorowaniu stanu kierowcy, diagnostyce oraz optymalizacji ładowania.
PSNM zwraca uwagę na zagrożenia związane z manipulowaniem danymi wykorzystywanymi do trenowania modeli AI. Jednym z opisywanych rodzajów ataków jest tzw. zatruwanie danych (ang. data poisoning), polegające na wprowadzaniu nieprawidłowych informacji na etapie uczenia systemu. Inne zagrożenie stanowią ataki adwersaryjne, w których niewielkie zmiany w obrazie otoczenia mogą doprowadzić do błędnej interpretacji danych przez system. Przykładem może być nieprawidłowe rozpoznanie znaku drogowego.
Ryzyko zwiększa fakt, że ten sam model AI może być wykorzystywany w wielu pojazdach lub urządzeniach. Wykryta podatność może więc dotyczyć większej liczby użytkowników.
W raporcie wskazano również na znaczenie unijnego AI Act. Systemy sztucznej inteligencji wykorzystywane w obszarach związanych z bezpieczeństwem pojazdów mogą podlegać wymogom przewidzianym dla rozwiązań wysokiego ryzyka. Obejmują one m.in. zarządzanie ryzykiem, jakość danych, dokumentację techniczną, nadzór człowieka i odporność systemów.
Polska może rozwijać kompetencje w cyberbezpieczeństwie motoryzacji
Raport PSNM wskazuje, że Polska ma zasoby, które można wykorzystać do rozwijania krajowych kompetencji w obszarze cyberbezpieczeństwa nowej mobilności. Należą do nich sektor motoryzacyjny i bateryjny, rozwinięty rynek usług IT, zaplecze akademickie oraz instytuty badawcze.
Według szacunków przytoczonych w opracowaniu krajowy ekosystem rozwiązań cyberbezpieczeństwa jest wart kilkanaście miliardów złotych, a w Polsce pracuje ponad 600 tys. specjalistów IT. Połączenie tych kompetencji z doświadczeniem przemysłu motoryzacyjnego i energetycznego mogłoby sprzyjać rozwojowi usług związanych z testowaniem i oceną bezpieczeństwa nowych technologii.
Wśród możliwych kierunków rozwoju wymieniono m.in. badania odporności pojazdów i stacji ładowania, testy penetracyjne, audyty bezpieczeństwa oraz sprawdzanie aktualizacji oprogramowania. Rozwijanie krajowego zaplecza badawczego mogłoby również zwiększyć udział polskich podmiotów w europejskim łańcuchu dostaw usług i technologii związanych z cyberbezpieczeństwem.
Jakie działania proponuje PSNM?
W raporcie przedstawiono rekomendacje dotyczące rozwoju krajowych kompetencji w tym obszarze. PSNM proponuje m.in.:
- wprowadzenie zachęt finansowych i regulacyjnych dla inwestycji w cyberbezpieczeństwo nowej mobilności;
- uruchomienie programu wspierającego rozwój i komercjalizację polskich technologii;
- rozwój infrastruktury sztucznej inteligencji na potrzeby przemysłu, mobilności i cyberbezpieczeństwa;
- utworzenie krajowego programu rozwoju kompetencji, łączącego wiedzę z zakresu IT, motoryzacji, energetyki i regulacji;
- rozwój laboratoriów i metod badania cyberodporności pojazdów oraz infrastruktury ładowania;
- opracowanie wytycznych dotyczących bezpieczeństwa dla operatorów stacji ładowania i zarządzających flotami pojazdów elektrycznych;
- wzmocnienie bezpieczeństwa w łańcuchu dostaw, z uwzględnieniem wsparcia dla małych i średnich przedsiębiorstw.
Źródło: PSNM
Katarzyna Poprawska-Borowiec
katarzyna.borowiec@gramwzielone.pl
© Materiał chroniony prawem autorskim. Wszelkie prawa zastrzeżone. Dalsze rozpowszechnianie artykułu tylko za zgodą wydawcy E-Magazyny Sp. z o.o.
 Obserwuj nas w Google News