

Niemcy krok od blackoutu. Haker mógł wyłączyć fotowoltaikę kilkoma kliknięciami
Wystarczyła luka w chmurze, aby haker uzyskał dostęp do falowników dużego chińskiego producenta. Jak twierdzi, kilkoma kliknięciami mógł wyłączyć setki tysięcy instalacji tej firmy w Niemczech i całej Europie, co mogło skończyć się blackoutem.
Niemcy mają około 130 GW mocy zainstalowanej w fotowoltaice (dla porównania w Polsce jest to około 27 GW). Pracuje tam blisko 250 tys. instalacji z falownikami Sungrow, jednego z największych na świecie producentów tych urządzeń, o łącznej mocy szczytowej 7,8 GW. Gdyby taka moc nagle zniknęła z sieci, mogłoby dojść do poważnego zakłócenia pracy systemu elektroenergetycznego. Kontrola nad tymi urządzeniami daje więc realną możliwość zdestabilizowania niemieckiej energetyki i odcięcia odbiorców od prądu.
Taki scenariusz był bliski realizacji pod koniec sierpnia tego roku, co opisał teraz tygodnik Die Zeit. Osoba bez żadnych uprawnień uzyskała dostęp do sterowania falownikami około 470 tys. instalacji PV w Europie, w tym 250 tys. w Niemczech. Nie potrzebowała nawet hasła.

Nie potrzebował nawet hasła
Sytuacja nie skończyła się źle tylko dlatego, że sprawcą był „etyczny haker”: Marlon Starkloff, szef firmy Jakkaru z siedzibą w Kassel, zajmującej się bezpieczeństwem IT i specjalizujący się w sieciach energetycznych.
Starkloff krok po kroku zagłębiał się w systemy Sungrow. Punktem wyjścia była platforma iSolarCloud, na której klienci zakładają konta, aby śledzić produkcję energii ze swojej instalacji fotowoltaicznej. Przez tę samą platformę instalatorzy i sam producent zarządzają urządzeniami.
Błąd w mechanizmie logowania sprawiał, że do zalogowania wystarczyła znajomość adresu e-mail, bez hasła. Starkloff wykorzystał też to, że w hierarchicznej strukturze platformy każde konto widzi adres e-mail konta nadrzędnego. Najpierw zalogował się na konta zwykłych użytkowników, następnie na konta czołowych niemieckich dostawców instalacji fotowoltaicznych i magazynów energii dla prosumentów, takich jak Enpal i 1KOMMA5°, którzy wspólnie sterują wieloma instalacjami klientów. W końcu, znowu bez hasła, dostał się na konta administracyjne samego Sungrow.
Jako administrator miał dostęp do interfejsów zarządzania dla Europy, Chin, Australii i reszty świata. Z tej pozycji mógł zdalnie wyłączyć falowniki lub zainstalować na nich złośliwe oprogramowanie.
Falownik, kluczowy punkt
Włamanie było możliwe m.in. dlatego, że użytkownicy i administratorzy korzystają z tej samej infrastruktury logowania. Drugim problemem, dotyczącym nie tylko Sungrow, jest zarządzanie instalacjami przez chmurę producenta: kto przejmie chmurę, uzyskuje dostęp do podłączonych do niej falowników.
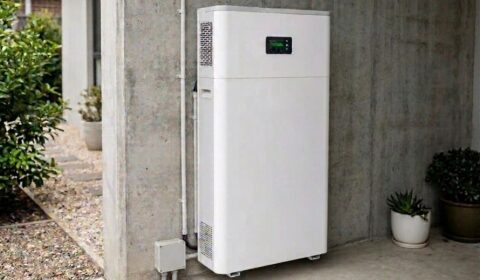
To właśnie falownik jest kluczowym elementem instalacji. Panele fotowoltaiczne wytwarzają prąd stały, który musi zostać przekształcony w prąd przemienny, aby mógł być wykorzystany w gospodarstwie domowym lub oddany do sieci. Odpowiada za to falownik, który decyduje też, kiedy i ile energii trafia do sieci. Większość falowników jest w tym celu podłączona do internetu.
Analizy dziennikarzy Die Zeit, wskazują, że wiele instalacji fotowoltaicznych jest słabo zabezpieczonych. Duża część z nich korzysta z urządzeń chińskich producentów, takich jak Sungrow. Pod ich kontrolą znajduje się moc, której nagłe zniknięcie utrudniłoby operatorowi sieci bilansowanie systemu.
Operatorzy infrastruktury krytycznej muszą spełniać określone normy bezpieczeństwa. Producenci falowników, w tym Sungrow, nie są jednak w świetle niemieckiego prawa traktowani jako dostawcy infrastruktury krytycznej. Wynika to m.in. z przepisów unijnych, które nie klasyfikują falowników jako produktów ważnych ani krytycznych.
Blackout
Nagłe zniknięcie blisko 8 GW mocy mogłoby doprowadzić do blackoutu podobnego do hiszpańskiego z kwietnia 2025 r. (choć w Hiszpanii przyczyną nie był cyberatak).
Utrata części mocy może wywołać efekt kaskadowy, a przywracanie zasilania wymaga od operatora stopniowego załączania kolejnych linii i stałego równoważenia wytwarzania i zużycia energii. Każdy błąd na tym etapie może skutkować kolejnymi przerwami w dostawach energii.


Warto jednak zaznaczyć, że na takie scenariusze kluczowe obiekty i instytucje są, przynajmniej w teorii, przygotowane. Szpitale mają generatory awaryjne, a służby i instytucje dysponują odpowiednimi procedurami.
Z korespondencji między Starkloffem a Sungrow, do której dotarła Die Zeit, wynika, że firma potwierdziła istnienie luki i jej zakres, a w ciągu jednego dnia załatała ją za pomocą poprawki typu hotfix, co potwierdził Starkloff. Producent zapewnia, że nie ma sygnałów, aby lukę wykorzystał ktoś inny.
Ostrzeżenie z USA
Każdy system energetyczny może mieć luki. W przypadku Sungrow był to błąd w oprogramowaniu. Znacznie poważniejszym problemem byłyby jednak furtki tworzone przez producentów świadomie, w celu zdalnej kontroli nad urządzeniami. Taka furtka może zostać wykorzystana zarówno przez samą firmę, jak i przez osoby trzecie, i w obu przypadkach nie jest to dobra wiadomość.
W 2025 roku w USA prowadzona była analiza ryzyka związanego z podłączaniem urządzeń do sieci energetycznej. Urzędnicy skupili się na sprzęcie z Chin, po tym jak w części falowników i magazynów energii znaleziono moduły komunikacyjne, w tym radiowe moduły komórkowe, nieujawnione w dokumentacji produktów.
Według ekspertów takie moduły mogą służyć do omijania zabezpieczeń, zdalnego wyłączania falowników lub zmiany ich ustawień, a w efekcie do destabilizacji sieci.
Szczegóły opisaliśmy w tekście: Ukryte moduły komunikacyjne w chińskich falownikach fotowoltaicznych.
Potrzebna cyberhigiena
O bezpieczeństwie decyduje jednak nie tylko producent czy administracja, ale także użytkownik. Hakerzy wykorzystują nie tylko luki w oprogramowaniu, ale również błędy popełniane przez ludzi.
Właściciele instalacji fotowoltaicznych powinni dbać o cyberhigienę: zmienić domyślne hasła, korzystać z uwierzytelniania dwuskładnikowego, aktualizować oprogramowanie i wydzielić osobną sieć dla instalacji. Trzeba jednak pamiętać, że przed luką taką jak w przypadku Sungrow, leżącą po stronie chmury producenta, te środki nie chronią. Badacze zalecają więc przemyślenie, czy instalacja musi być stale podłączona do chmury.
Redakcja Gramwzielone.pl razem z Fundacją Bezpieczna Cyberprzestrzeń przygotowała poradnik, jak zapobiegać cyberzagrożeniom oraz jak je wykrywać i na nie reagować.
Energetyka zawodowa też zagrożona
Atak na fotowoltaikę to nie science fiction, a realne zagrożenie, również w Polsce. Opisany scenariusz dotyczy głównie małej fotowoltaiki, ale 29 grudnia 2025 r. w Polsce doszło do cyberataku na energetykę zawodową. Jego celem była zarówno energetyka konwencjonalna (duża elektrociepłownia), jak i odnawialna (co najmniej 30 farm fotowoltaicznych i wiatrowych), a także prywatna firma z sektora produkcyjnego. Atak przeprowadzono między Bożym Narodzeniem a Nowym Rokiem, gdy Polska zmagała się z mrozem i zamieciami.
W przypadku OZE przestępcy doprowadzili do zerwania komunikacji między jednostkami wytwórczymi a operatorami sieci dystrybucyjnej. Nie wpłynęło to jednak na bieżącą produkcję energii. Więcej o tym zdarzeniu w artykule: Tak zaatakowano polskie OZE i elektrociepłownie. Nowe szczegóły od CERT.
Marcin Karwowski
marcin.karwowski@gramwzielone.pl
© Materiał chroniony prawem autorskim. Wszelkie prawa zastrzeżone. Dalsze rozpowszechnianie artykułu tylko za zgodą wydawcy E-Magazyny Sp. z o.o.
 Obserwuj nas w Google News